印度央行推动跨机构协作,网络安全与不当销售监管趋严
印度央行 金融监管 网络安全 不当销售 消费者保护 印度金融系统
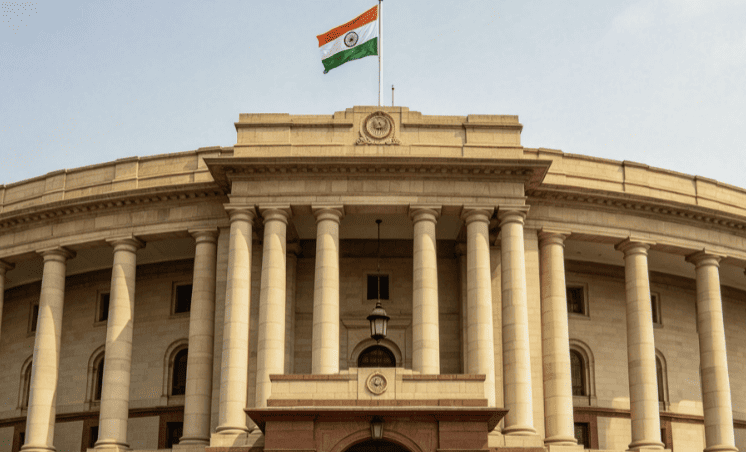
今日美股财经要闻关注「印度央行推动跨机构协作,网络安全与不当销售监管趋严」。文中涉及印度央行、金融监管、网络安全、不当销售。主体名称、时间、金额与行情数据以正文为准,不另作推断。
印度央行副行长表示,金融监管机构将就网络安全风险和不当销售加强协作,以应对数字化金融渠道中日益突出的消费者保护问题。
指控与事实:监管协作指向两类风险
印度央行副行长在公开表态中明确,协作重点集中在网络安全风险与不当销售两个领域。前者涉及金融机构及第三方平台的数据保护、系统漏洞与网络攻击防范;后者指向金融产品在销售环节中的信息披露、适当性匹配与消费者告知义务。
这一表态并未针对单一机构或具体产品,而是指向监管框架层面的协同机制。印度近年来数字支付与线上信贷快速扩张,跨机构、跨平台的业务链条拉长,单一监管机构难以独立覆盖全部风险节点,协作因此成为监管层的优先选项。
依据与程序:规则框架下的监管分工
印度金融监管体系由印度央行、证券交易委员会等机构分领域负责,网络安全与消费者保护规则分散在不同监管主体的规章之中。此次协作意味着各机构将在既有规则框架下共享检查信息、统一执法标准,而非另设新规。
在印度金融监管实践中,"专门同意"通常指机构在收集、使用消费者数据前须获得明确授权,"充分告知"则要求以清晰语言向消费者说明产品风险与费用结构。这两项原则是判断不当销售与数据合规的核心依据,也是跨机构协作中需要统一解释的部分。
代价与影响:合规成本上升与市场约束
对印度金融机构而言,监管协作加强意味着合规投入将进一步上升,尤其是中小型数字贷款平台和第三方销售渠道。网络安全审计、销售流程留痕与消费者告知记录将成为常态化检查内容,违规机构可能面临罚款、业务限制乃至牌照处罚。
从市场含义看,协作机制提高了监管穿透力,有助于压缩误导销售和數據泄露的灰色空间。但短期内也可能增加机构运营成本,部分依赖激进销售策略的平台将面临调整压力。印度金融科技板块的估值逻辑可能因此更重视合规能力而非单纯规模扩张。
后续与含义:整改与参照效应
接下来,各监管机构预计将围绕信息共享机制、联合检查安排和消费者投诉处理流程出台具体操作细则。若协作机制落地,印度可能形成跨部门的风险预警与快速处置通道,缩短从发现违规到采取行动的周期。
对其他新兴市场而言,这一动向提供了数字化金融监管的参照:网络安全与销售行为监管不再割裂,而是纳入统一消费者保护框架。判断其成效的关键,在于协作能否转化为可执行的检查标准与一致的处罚尺度。
| 日期 | 事项 | 到2026年11月19日的状态 |
|---|---|---|
| 2026-11-19 | 印度央行副行长表态加强网络安全与不当销售协作 | 已公开表态,具体细则待出台 |
| 2026-11-18 | 美国关键系统故障引发网络安全疑虑 | 持续发酵,多国关注 |
| 2026-11-17 | 印度金融监管机构消费者保护议题受关注 | 监管协作方向明确 |
编辑总结
印度央行副行长表示,金融监管机构将就网络安全风险和不当销售加强协作。表态未针对单一机构,指向监管框架层面的协同机制,重点覆盖数据保护、系统漏洞防范以及销售环节的信息披露与适当性匹配。后续预计出台信息共享与联合检查细则。
常见问题解答
问:这项协作针对哪些具体风险?
回:主要针对网络安全风险与不当销售两类问题,前者涉及数据保护和系统漏洞,后者涉及销售环节的信息披露与消费者告知义务。
问:协作是否会带来新的处罚规则?
回:表态指向既有规则框架下的信息共享与执法协同,而非另设新规,具体操作细则尚待监管机构公布。
问:对印度金融科技公司意味着什么?
回:合规投入将上升,网络安全审计和销售流程留痕成为常态化检查内容,依赖激进销售策略的平台面临调整压力。